Das Wichtigste in Kürze
- OpenAI startet „Private Intelligence“ für hochsensible Unternehmensdaten (Anbieter: OpenAI Enterprise; Datenhaltung: Striktes Zero-Data-Retention-Prinzip (kein Training mit Kundendaten)).
- Zero-Data-Retention, isolierte Inferenz und eigene Verschlüsselungsschlüssel im Detail (Sicherheitsmerkmale: Isolierte Inferenz, kundeneigene Schlüssel (CMEK) und Audit-Logs).
- Wie die Architektur-Vorgaben bei internen Compliance- und Sicherheitsprüfungen helfen (Einsatzbereiche: Vertraulicher Quellcode, Rechtsprüfung und Finanzanalysen).
Kurzüberblick
| Anbieter | OpenAI Enterprise |
|---|---|
| Datenhaltung | Striktes Zero-Data-Retention-Prinzip (kein Training mit Kundendaten) |
| Sicherheitsmerkmale | Isolierte Inferenz, kundeneigene Schlüssel (CMEK) und Audit-Logs |
| Einsatzbereiche | Vertraulicher Quellcode, Rechtsprüfung und Finanzanalysen |
| Kategorie | KI & Modelle |
| Urheber | OpenAI |
| Offizielle Seite | openai.com ↗ |
| Trend-Index | 🔥 418,7 Tsd. Trend-Index |
| Veröffentlicht | |
| Zuletzt aktualisiert |
OpenAI startet „Private Intelligence“ für hochsensible Unternehmensdaten
Mit „Private Intelligence“ hat OpenAI ein neues Enterprise-Angebot vorgestellt, das Unternehmen strengere Datenkontrollen beim Einsatz von Frontier-Modellen für sensible Arbeitsabläufe bietet.
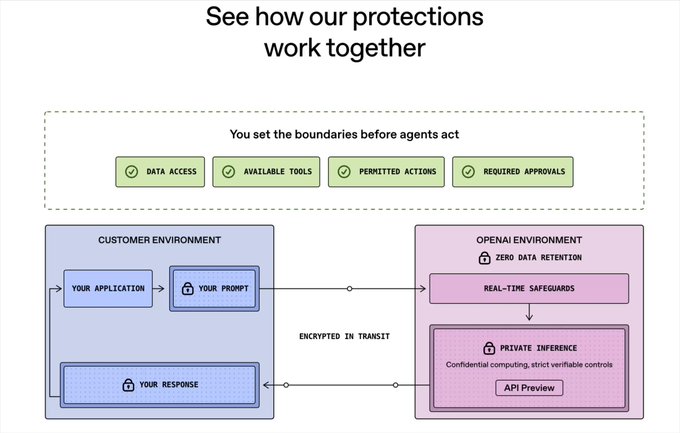
Zero-Data-Retention, isolierte Inferenz und eigene Verschlüsselungsschlüssel im Detail
Zero-Data-Retention, isolierte Inferenzumgebungen, kundeneigene Verschlüsselungsschlüssel und lückenlose Audit-Logs stellen sicher, dass vertrauliche Daten geschützt bleiben.
Wie die Architektur-Vorgaben bei internen Compliance- und Sicherheitsprüfungen helfen
Nutzen Sie die offizielle Architekturübersicht als Referenz, wenn Sie interne Compliance-Freigaben für KI-Projekte vorbereiten.
Häufige Fragen
Was sind die bestätigten Fakten und Hintergründe zu OpenAI Private Intelligence?
Anbieter: OpenAI Enterprise; Datenhaltung: Striktes Zero-Data-Retention-Prinzip (kein Training mit Kundendaten); Sicherheitsmerkmale: Isolierte Inferenz, kundeneigene Schlüssel (CMEK) und Audit-Logs. Zero-Data-Retention, isolierte Inferenzumgebungen, kundeneigene Verschlüsselungsschlüssel und lückenlose Audit-Logs stellen sicher, dass vertrauliche Daten geschützt bleiben.
Welche Auswirkungen hat das und wie geht es weiter?
Einsatzbereiche: Vertraulicher Quellcode, Rechtsprüfung und Finanzanalysen. Nutzen Sie die offizielle Architekturübersicht als Referenz, wenn Sie interne Compliance-Freigaben für KI-Projekte vorbereiten.




