Puntos clave
- Claude, el modelo de Anthropic, analizó los parámetros de la curva NIST P-256 y concluyó que su semilla no era una puerta trasera ni una frase secreta de la NSA, sino la salida de un generador lrand48.
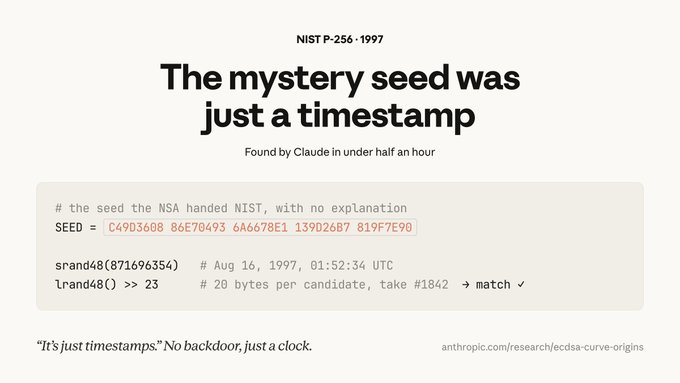
- La semilla coincide con lrand48 sembrado con la marca de tiempo Unix del 16 de agosto de 1997 a las 01:52:34, un detalle propio de la práctica de los años 90 de usar el reloj como fuente de aleatoriedad.
- El hallazgo no invalida la curva ni demuestra que P-256 sea insegura: simplemente explica de dónde salió un valor que llevaba 25 años generando teorías conspirativas.
- No existe todavía una demo pública ni una página oficial del caso; por ahora solo se ha mostrado en un anuncio breve, así que conviene verificar cualquier detalle en fuentes primarias.
Datos rápidos
| Tipo | Caso técnico de criptografía resuelto por IA |
|---|---|
| Dispositivos | Navegador y app de Claude; sin build público |
| Precio | No aplica; no hay producto a la venta |
| Idiomas | Explicaciones disponibles en varios idiomas |
| Lo destacado | Resolver en menos de 30 minutos un enigma de 25 años |
| Dificultad | Alta para reproducirlo; baja para entender el resultado |
| Categoría | Tech en tendencia |
| Creador | Aitor |
| Popularidad | 🔥 1,3K Popularidad |
| Última actualización |
Qué es el misterio del seed de la curva NIST P-256
La curva elíptica NIST P-256 es uno de los estándares criptográficos más usados del mundo: protege conexiones TLS, firmas digitales y buena parte de la infraestructura de internet. Como toda curva de este tipo, se define mediante una serie de parámetros públicos, entre ellos una semilla o seed que se usa en el proceso de generación. Ese valor lleva desde finales de los años 90 publicado en los documentos del estándar, y durante un cuarto de siglo nadie había explicado de dónde salía exactamente.
La duda no era trivial. Si la semilla se hubiera elegido de forma arbitraria, quien la hubiese escogido podría conocer alguna propiedad secreta de la curva y, en teoría, debilitarla. Por eso surgieron teorías que apuntaban a una posible puerta trasera de la NSA, la agencia de seguridad estadounidense, o a una frase secreta escondida a propósito. El caso se convirtió en un clásico de las discusiones sobre confianza en los estándares criptográficos.
Recientemente, Anthropic mostró que su modelo Claude abordó ese enigma y llegó a una conclusión muy distinta de la conspirativa. Según el anuncio, Claude analizó los parámetros y determinó que la semilla no contenía ningún mensaje oculto, sino que era el resultado de un generador de números pseudoaleatorios de los años 90. El episodio se ha convertido en un ejemplo muy citado de cómo la IA puede ayudar en tareas de investigación técnica.
- Un estándar bajo sospecha
P-256 es ubicua en la web, así que cualquier duda sobre sus parámetros afecta a la confianza en toda la cadena de seguridad.
- La hipótesis de la puerta trasera
Durante años se especuló con que la NSA había elegido la semilla para conocer un atajo secreto, una sospecha nunca confirmada.
- La hipótesis aburrida
La explicación más simple era un generador aleatorio mal sembrado, algo habitual cuando se escribieron estos estándares.
Cómo llegó Claude a la marca de tiempo de 1997
El método que describe Anthropic es más de arqueología informática que de criptoanálisis puro. Claude examinó los parámetros publicados de la curva y se preguntó si la semilla podía provenir de una fuente predecible en lugar de un proceso criptográficamente seguro. En lugar de buscar un mensaje oculto, probó si el valor encajaba con la salida de generadores de números aleatorios típicos de la época en que se diseñó el estándar.
La pista decisiva fue lrand48, una función de la biblioteca estándar de C muy extendida en sistemas Unix de los años 90. Este generador se inicializa con una semilla de 32 bits, y una práctica común era alimentarlo con el reloj del sistema, es decir, con la marca de tiempo Unix del momento en que se ejecutó el programa. Claude comprobó si la semilla de P-256 coincidía con la salida de lrand48 para distintas fechas y encontró una coincidencia exacta.
El resultado apunta al 16 de agosto de 1997 a las 01:52:34, expresado como marca de tiempo Unix. No hay contraseña, no hay mensaje cifrado y no hay indicio de manipulación deliberada: simplemente alguien ejecutó un programa en ese instante y usó lo primero que salió. Anthropic afirma que Claude completó la tarea en menos de 30 minutos, un tiempo llamativo para un problema abierto durante 25 años.
- lrand48, el sospechoso habitual
Es un generador pseudoaleatorio de Unix que se siembra con un entero de 32 bits, fácil de reproducir si conoces la fecha de ejecución.
- El reloj como semilla
Usar la hora del sistema como semilla era cómodo y común en los 90, aunque hoy se considera una mala práctica de seguridad.
- Menos de 30 minutos
Según Anthropic, Claude no necesitó días de cómputo ni acceso especial: solo razonamiento sobre los parámetros públicos y pruebas de hipótesis.
Qué significa el hallazgo para la seguridad y para la confianza en los estándares
Conviene ser claro: este resultado no demuestra que P-256 sea insegura ni que la NSA haya actuado de mala fe. Lo que hace es explicar el origen de un valor concreto, eliminando la incertidumbre sobre si la semilla escondía una intención secreta. En criptografía, esa transparencia importa mucho, porque la confianza en un estándar depende de que sus parámetros puedan justificarse públicamente y no solo de que funcionen en la práctica.
El episodio también ilustra un problema real de la ingeniería de los años 90: se usaban fuentes de aleatoriedad débiles para generar valores que debían ser impredecibles. Si la semilla se hubiera usado para derivar claves secretas, la debilidad sería grave. En este caso, la semilla forma parte de la definición pública de la curva, así que conocerla no otorga ninguna ventaja a un atacante, pero sí explica por qué durante años hubo debates y suspicacias.
Para los desarrolladores, la lección práctica es doble. Primero, los parámetros de un sistema criptográfico deben documentarse con su procedencia, no solo publicarse. Segundo, la reproducibilidad es una herramienta de auditoría: si un valor se puede regenerar a partir de una regla conocida, deja de ser un misterio. Herramientas de IA como Claude pueden acelerar ese tipo de investigación, aunque sus conclusiones siempre deben verificarse con fuentes primarias y con revisión humana.
- No es una alarma de seguridad
Conocer la semilla de una curva estándar no permite romperla; el riesgo habría sido distinto si se tratara de una clave secreta.
- Transparencia como principio
Los estándares modernos suelen documentar cómo se generaron sus parámetros para evitar exactamente este tipo de dudas.
- IA como asistente de auditoría
El caso muestra que un modelo puede plantear y descartar hipótesis rápido, pero la validación final sigue siendo trabajo humano.
Reacciones, límites y qué conviene verificar por tu cuenta
La reacción pública ha mezclado fascinación técnica y alivio conspirativo. Muchos lectores destacan que la explicación más plausible era también la más mundana, y comparan la marca de tiempo de 1997 con las teorías que circularon durante años sobre una puerta trasera. Otros señalan, con razón, que un anuncio breve no sustituye a una demostración reproducible paso a paso, y piden ver los cálculos completos antes de dar el caso por cerrado.
Ahí está el principal límite de la historia: Anthropic ha presentado el resultado, pero no existe todavía una compilación pública, una descarga ni una página oficial del caso donde cualquiera pueda repetir el experimento. Tampoco hay confirmación independiente de terceros en las notas disponibles. Eso no invalida el hallazgo, pero significa que conviene tratarlo como una afirmación interesante pendiente de verificación detallada, no como un resultado revisado por pares.
Si quieres profundizar, lo razonable es consultar la documentación original del estándar P-256, revisar las especificaciones de lrand48 en la biblioteca estándar de C y comprobar si la marca de tiempo indicada reproduce la semilla con una implementación propia. También es útil seguir las discusiones de la comunidad criptográfica, donde suelen aparecer análisis independientes. Mientras no haya más material oficial, cualquier detalle adicional que veas por ahí deberías confirmarlo en la fuente primaria.
- Entusiasmo y escepticismo
Parte del público celebra la explicación sencilla; otra parte pide cálculos reproducibles antes de aceptarla del todo.
- Sin demo pública
Hasta ahora solo se ha mostrado en un anuncio breve, así que no hay forma oficial de repetir el proceso desde cero.
- Verifica antes de repetir
Comprueba la marca de tiempo y el generador con tu propia implementación y contrasta con la documentación del estándar.
Guía paso a paso
Entiende qué se estaba investigando
Antes de nada, familiarízate con la curva NIST P-256 y con la idea de semilla o seed dentro de sus parámetros. Saber que ese valor es público y que lleva décadas en los documentos del estándar te ayuda a entender por qué su origen generaba tantas teorías. No necesitas ser criptógrafo para seguir la historia.
Repasa la hipótesis del generador lrand48
El núcleo del hallazgo es que la semilla coincide con la salida de lrand48 sembrado con una marca de tiempo Unix. Busca documentación de esa función en la biblioteca estándar de C y observa cómo se inicializa con un entero de 32 bits. Con eso ya puedes hacerte una idea del tipo de experimento que se planteó.
Comprueba la fecha indicada
La fecha que aparece en el anuncio es el 16 de agosto de 1997 a las 01:52:34. Si tienes conocimientos de programación, convierte ese instante a marca de tiempo Unix y ejecuta lrand48 con esa semilla en un entorno controlado. Compara el resultado con el valor publicado de la semilla para ver si encaja.
Contrasta con fuentes primarias
No te quedes con un solo resumen. Revisa la documentación oficial del estándar, las especificaciones de la biblioteca y los análisis independientes que vayan apareciendo. Anota qué partes están confirmadas y cuáles siguen siendo afirmaciones sin verificar, porque la historia aún no tiene una demostración pública completa.
Sigue las novedades del caso
Como no existe todavía una página oficial ni una demo descargable, la mejor forma de seguir el hilo es estar atento a nuevos comunicados de Anthropic y a las discusiones de la comunidad criptográfica. Si aparece material reproducible, podrás repetir el experimento por tu cuenta y sacar tus propias conclusiones.
Preguntas frecuentes
¿Claude encontró una puerta trasera de la NSA en la curva P-256?
No. La conclusión del análisis es justo la contraria: la semilla no contenía ningún mensaje secreto ni un mecanismo oculto, sino la salida de un generador pseudoaleatorio de los años 90. La sospecha de una puerta trasera era una de las teorías que circulaban desde hacía 25 años, pero el hallazgo apunta a una explicación mucho más mundana y no a una manipulación deliberada.
¿Qué es exactamente lrand48 y por qué importa aquí?
lrand48 es una función de generación de números pseudoaleatorios incluida en la biblioteca estándar de C y muy usada en sistemas Unix de los años 90. Se inicializa con una semilla de 32 bits y, con frecuencia, esa semilla era la marca de tiempo del sistema en el momento de ejecutar el programa. Si conoces la fecha, puedes reproducir su salida, que es precisamente lo que permitió identificar el origen del valor.
¿Esto significa que la curva NIST P-256 es insegura?
No necesariamente. La semilla forma parte de la definición pública de la curva, así que conocerla no da a un atacante ninguna ventaja práctica para romper el cifrado. El problema habría sido mucho más serio si esa aleatoriedad débil se hubiera usado para generar claves secretas. Lo que cambia con este hallazgo es la transparencia sobre cómo se eligieron los parámetros, no la seguridad operativa del estándar.
¿Puedo probar el experimento yo mismo en casa?
Si tienes conocimientos de programación, sí puedes intentarlo: convierte la fecha del 16 de agosto de 1997 a las 01:52:34 en marca de tiempo Unix, ejecuta lrand48 con esa semilla y compara el resultado con la semilla publicada de P-256. Ten en cuenta que las implementaciones pueden variar entre plataformas, así que conviene contrastar con la documentación oficial antes de dar el resultado por bueno.
¿Hay una página oficial o una demo pública del caso?
Por ahora no. Según la información disponible, Anthropic solo ha mostrado el hallazgo en un anuncio breve y no se ha publicado una compilación, una descarga ni una página oficial dedicada. Si buscas detalles adicionales, lo más fiable es consultar los canales oficiales de Anthropic y la documentación del estándar, y desconfiar de resúmenes que afirmen más de lo que se ha demostrado.