核心要点速览
- Anthropic称Claude在不到30分钟内解开了NIST P-256椭圆曲线种子来源之谜,结论指向1997年8月的Unix时间戳。
- 该种子并非NSA秘密暗号或后门,而是用lrand48随机数生成器以特定时钟值作为种子生成的输出。
- 目前没有公开的可复现构建、下载或官方页面,只有创作者Aitor发布的简短预告与说明,结论仍需独立验证。
- 事件的意义在于展示AI辅助密码学分析的速度,同时提醒读者区分「AI给出解释」与「学界已确认结论」。
项目速览
| 类型/定位 | AI辅助密码学分析的热门事件 |
|---|---|
| 适用设备 | 与设备无关,属于话题与结论讨论 |
| 费用说明 | 暂无公开产品,无定价信息,以官方为准 |
| 语言支持 | 相关说明以英文为主,中文讨论持续增加 |
| 核心亮点 | 不到30分钟定位P-256种子来源 |
| 使用门槛 | 无公开入口,需具备椭圆曲线基础 |
| 分类 | 科技热梗 |
| 作者 / 发布方 | Aitor |
| 热度 | 🔥 热度 1367 |
| 最后更新 |
25年悬案:P-256种子为什么一直让人不安
NIST P-256是美国国家标准与技术研究院标准化的一条椭圆曲线,广泛用于TLS证书、数字签名和各类加密通信。它的曲线参数中有一个「种子」值,按设计只是生成参数时用到的随机输入,本身不需要保密。但正因为没人能说清它从哪来,多年来一直有人怀疑它藏着NSA留下的暗号或后门。
这种怀疑并非空穴来风。历史上确实出现过被怀疑植入后门的标准,加上P-256被大量关键基础设施采用,任何一点不透明都会被放大。于是「种子到底是什么」从一个技术细节,逐渐演变成密码学圈的都市传说,每隔几年就会被重新翻出来讨论。
最近爆火的新进展是,Anthropic称其模型Claude在不到半小时内给出了一个具体解释:种子不是暗号,而是1990年代一个随机数生成器的输出。这个说法如果成立,等于把25年的阴谋论拉回到一个相当平淡的工程现实。
- 种子不等于密钥
曲线种子只是参数生成过程的输入记录,公开它通常不会直接削弱曲线安全性,真正让人担心的是生成过程是否可预测。
- 怀疑的根源是黑箱
当标准制定过程缺少可验证的随机性来源说明时,外界只能靠推测,这正是阴谋论长期存活的土壤。
- AI介入改变了讨论节奏
过去这类问题靠人工反复试算,如今AI可以在短时间内穷举大量假设,把讨论从猜测推向可检验的候选答案。
Claude给出的答案:时间戳加lrand48
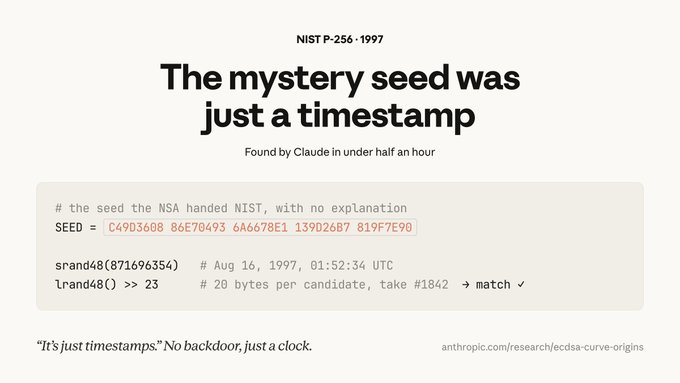
根据Anthropic的说法,Claude分析了P-256的曲线参数,并测试种子是否来自某种可预测的来源。它最终发现该数值与lrand48随机数生成器的输出吻合,而这个生成器使用的种子是Unix时间戳,对应1997年8月16日01时52分34秒。
lrand48是1990年代Unix系统上常见的伪随机数函数,特点是只要种子相同,输出就完全可复现。如果当年的参数生成者随手用系统时钟做种子,那么种子值本质上就是那一刻的时间,而不是任何人为设计的暗号。
这个解释的吸引力在于它足够无聊。后门需要精心设计并承担巨大风险,而「程序员用当前时间做随机种子」是那个年代极其普遍的做法。Claude在不到30分钟内完成定位,也让人们重新评估AI在密码学取证类任务上的效率。
- 可复现性是关键
如果结论成立,任何人都可以用同样的时间戳和同样的生成器重算一遍,得到相同输出,这正是它比阴谋论更有说服力的地方。
- 时间点耐人寻味
1997年8月正好处在P-256参数生成的时间窗口附近,与当年的工程环境相符,但具体日期仍需以官方或独立复现为准。
- 半小时意味着什么
AI的价值不在于算力碾压,而在于快速提出并筛掉大量假设,把人类专家从重复试错中解放出来。
怎么理解这次破解:从假设到验证的完整流程
想真正看懂这件事,可以把它拆成一条分析链。第一步是明确目标:不是攻破P-256,而是解释种子这个固定数值的来源。第二步是列出候选来源,比如哈希、口令、随机数生成器输出或人为常数。第三步才是用工具逐一比对。
第四步是复现验证。由于lrand48是确定性算法,只要种子、平台和调用方式一致,输出就应当一致。这一步是整个结论能否站住脚的核心,也是目前最需要独立第三方完成的部分。
第五步是评估影响。即便种子来源被完全解释清楚,也不等于P-256被攻破;它更多是消除一个长期的不确定性来源。读者应把这次事件理解为「解释了一个历史细节」,而不是「某个加密标准失效了」。
- 先分清问题类型
这是取证与溯源问题,不是漏洞利用问题,混淆两者会得出完全错误的恐慌结论。
- 复现比结论更重要
在没有公开可运行构建的情况下,读者能做的是等待独立研究者用公开参数重算并公布结果。
- 关注官方说明
Anthropic与创作者Aitor的后续说明会决定这个解释是被接受、被修正,还是被推翻。
各方反应、局限与这件事到底影响谁
支持者认为,这次分析展示了AI在长期悬而未决的技术谜题上的实用价值,尤其是快速生成并检验假设的能力。怀疑者则指出,目前只有Anthropic与创作者Aitor一方的说法,缺少独立复现,且「不到30分钟」这类表述难以核实。
对普通用户来说,最实际的影响是认知层面的:你每天使用的HTTPS连接依赖P-256,但这次事件并没有显示它变得不安全。对开发者而言,它更像一次提醒,检查自己项目里是否还在用时间戳做随机种子,那才是真正会出问题的地方。
需要明确的是,目前没有公开的可下载构建或官方页面,只有一段简短的预告与说明。想跟进的人应关注Anthropic的官方渠道以及密码学社区的复现讨论,而不是把现有说法当成学界定论。
- 对普通用户
无需更换任何设置或担心账号安全,P-256本身没有被攻破的证据。
- 对开发者
真正的教训是别用可预测的时间戳做安全相关随机数种子,应使用系统提供的加密安全随机源。
- 对研究者
这是一个值得复现的案例,重点在于验证lrand48输出与种子值是否严格一致。
分步上手指南
第一步:搞清楚这件事在问什么
先明确目标是解释NIST P-256曲线种子的来源,而不是寻找漏洞或破解加密。理解这一点,才能避免被夸张标题带偏。建议先读一遍椭圆曲线参数的基本构成。
第二步:了解关键角色与时间线
事件涉及Anthropic、其模型Claude,以及发布说明的创作者Aitor,公布时间为2026年10月16日。核心结论指向1997年8月的Unix时间戳与lrand48生成器。把这些要素记清楚,后续判断会容易得多。
第三步:理解lrand48与时间戳的关系
lrand48是确定性伪随机数生成器,相同种子必然产生相同序列。若当年用系统时钟做种子,种子值就等价于某个具体时刻。你可以查阅公开文档了解它的调用方式与输出范围。
第四步:等待或参与独立复现
由于目前没有公开构建或官方页面,最可靠的做法是等待第三方用公开参数重算。复现时需注意平台差异、调用次数和整数宽度,这些细节都会影响结果是否吻合。
第五步:持续关注官方与社区更新
后续可能出现修正、补充说明或反驳。建议关注Anthropic的官方发布以及密码学社区的讨论,并区分「AI给出的解释」与「已被独立验证的结论」。
常见问题
Claude破解P-256种子之谜是真的吗?
目前这是Anthropic与创作者Aitor一方公布的说法,称Claude在不到30分钟内把种子追溯到1997年8月的Unix时间戳与lrand48输出。由于没有公开的可运行构建,独立复现尚未完成,因此更准确的说法是「提出了一个高度可信的候选解释」,而不是学界已确认的定论。
P-256种子是NSA留下的后门或暗号吗?
按照这次公布的解释,答案是否定的。种子并非秘密口令或人为设计的暗号,而是1990年代常见的伪随机数生成器输出。不过这一结论仍需独立验证,读者应关注官方说明与复现结果,不要仅凭标题下判断。
这件事会影响我日常上网的安全吗?
不会直接产生影响。P-256仍被广泛用于HTTPS和数字签名,目前没有任何证据显示它被攻破。这次事件解释的是一个历史参数来源问题,属于取证与溯源范畴,与漏洞利用是两回事,普通用户无需更改任何设置。
在哪里能看到Claude的分析过程或试用相关工具?
目前没有公开的下载、构建或官方页面,只有创作者Aitor发布的简短预告与说明。想跟进的人可以关注Anthropic的官方渠道,以及密码学社区关于lrand48复现的讨论,等待更完整的技术材料公开。
为什么用时间戳做随机种子会被认为是问题?
因为时间戳是可预测的。如果安全相关的随机数用系统时钟做种子,攻击者只要缩小时间范围就能大幅减少猜测空间,这在密钥生成场景中尤其危险。这次事件恰好从反面说明了这一点:可预测的种子让25年后的溯源成为可能。